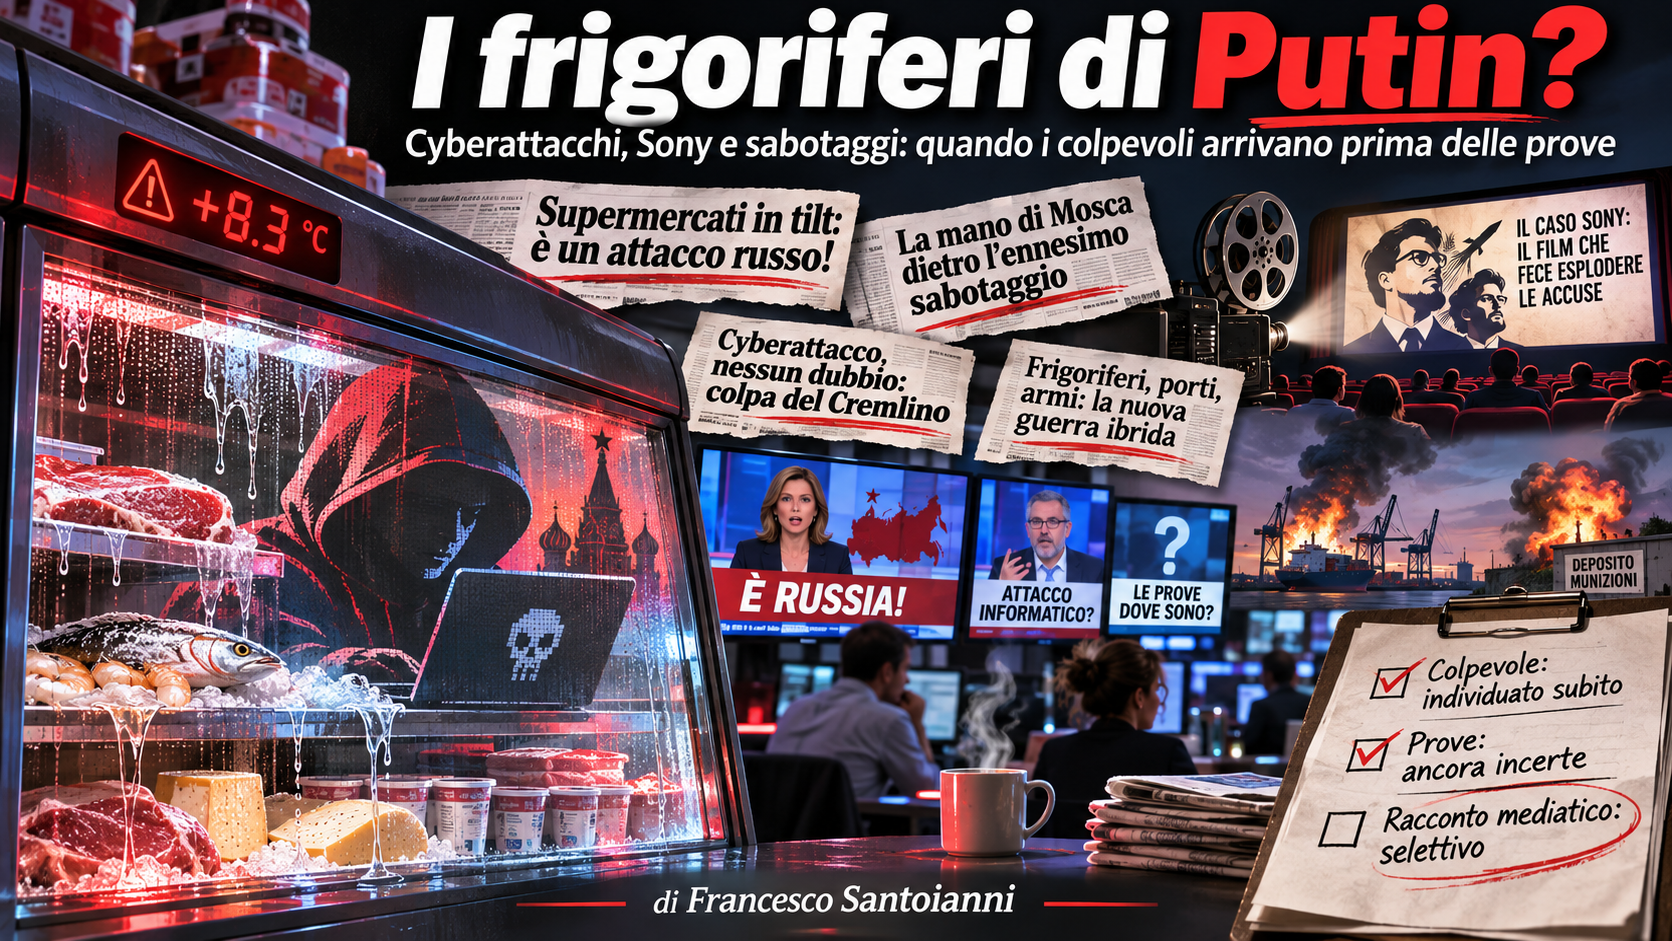
Ma com’è che per le esplosioni, a pochi giorni di distanza, di due aziende militari[1] o per l’esplosione nel porto di Amburgo si è parlato di “incidenti”, mentre ora, davanti ai frigoriferi dei supermercati hackerati si da la colpa a Putin? Forse perché le prime rivelavano una sconcertante vulnerabilità militare dei paesi UE, mentre i frigoriferi hackerati sono la testimonianza della malvagità di Putin, per la quale dovremmo serrare le file? Chissà!
Meglio, allora, occuparci di un’altra questione: quali sono le prove che possono fare identificare la provenienza di un hackeraggio? Una domanda pressante davanti agli innumerevoli articoli sui troll di Putin, o di Kim Jong-un, o di Xi Jinping… che sarebbero dietro disservizi come quelli che, quest’anno, hanno interessato i servizi fiscali belgi, i servizi pubblici norvegesi, gli aeroporti europei…
In realtà, come attestato dalla struttura dell’Unione europea che si occupa di sicurezza informatica [2], identificare con certezza la provenienza di un cyberattacco è estremamente difficile. Certo, si possono analizzare indirizzi IP, programmi utilizzati per l’intrusione, caratteristiche del codice, orari di attività, modalità operative e infrastrutture informatiche. Ma un indirizzo IP, poniamo, russo non significa necessariamente un hacker russo; potrebbe appartenere a un server compromesso da un aggressore situato altrove. Anche il malware può ingannare. Un programma già utilizzato da un gruppo di hacker può essere copiato, modificato o deliberatamente impiegato per lasciare una falsa pista. Perfino gli orari di attività, le impostazioni linguistiche e le caratteristiche della tastiera possono essere manipolati. Per questo le indagini, ad esempio quelle svolte negli USA, che si sono concluse con la condanna di qualche hacker sono durate, spesso, anni e si sono basate sul confronto tra i pochi dati informatici e quello che già si sapeva di qualche sospettato.[3]
Non così per il celebre attacco informatico del novembre 2014 alla Sony Pictures che vide, da una parte, una prestigiosa azienda di sicurezza informatica[4] (che suggeriva di indagare tra gli ex dipendenti Sony) dall’altra l’FBI che, verosimilmente, per evitare di dover smentire addirittura il presidente degli Stati Uniti, comunicò alla procura il nome di tale Park Jin Hyok, un nordcoreano che non fu neanche imputato; anche perché non si sapeva neanche se esistesse davvero. Una storia semplicemente surreale, già raccontata qui, e che proviamo a sintetizzare.
Nel dicembre 2014, negli USA, la Sony, verosimilmente, per promuovere il lancio del film “The Interview” (una parodia sul “dittatore della Corea del Nord” Kim Jong-un) mise in giro la voce che l’attacco informatico subito il mese prima (tre terabyte di dati trafugati) era opera di non meglio precisati “emissari della Corea del Nord” per impedire l’uscita del film. E, dichiarando di temere attacchi terroristici, sospendeva l’uscita del film prevista per Natale. L’invito di Barack Obama[5] a “non cedere al ricatto” e l’entrata in campo di George Cloney e Paulo Coelho che annunciavano di essere disposti a comprare il film e farlo vedere in “tutta sicurezza” su internet, scatenò un movimento che “in nome della difesa della libertà negli USA” chiese alla Sony di distribuire il film. E così il film, proiettato in sale presidiate da guardie armate, fu un successo di botteghino nonostante le recensioni che lo presentavano come una commediola insignificante, basata su battute triviali.
Non sappiamo come la prese Kim Jong-un, prima sbeffeggiato in un film e poi accusato di servirsi di pirati informatici. Sappiamo, invece, oggi come la prende: accusato di aver fatto trafugare ai suoi hacker sei miliardi di dollari “nega le accuse e testa missili da crociera strategici”[6]
Francesco Santoianni
[1] 10 agosto 2026: EMCO nei pressi di Belitsa, Bulgaria; 13 agosto 2026: KNDS Colleferro, nei pressi di Roma
[2] CERT-EU, Cyber Threat Intelligence Framework (2026): https://www.cert.europa.eu/publications/threat-intelligence/cyber-threat-intelligence-framework/
[3] Joseph Menn, “Cult of the Dead Cow: How the Original Hacking Supergroup Might Just Save the World”, PublicAffairs , 2019
[4] The Guardian, 12 dicembre 2014, “Hackers may attack other film studios after leak of Sony Pictures’ data”: https://www.theguardian.com/film/2014/dec/12/hackers-attack-film-studios-sony-pictures-leak-cybersecurity-warning
[5] https://www.repubblica.it/esteri/2014/12/19/news/usa_obama_discorso_fine_anno-103325396/
[6] test di lancio di missili da crociera strategici